Questo post é stato letto 110 volte!
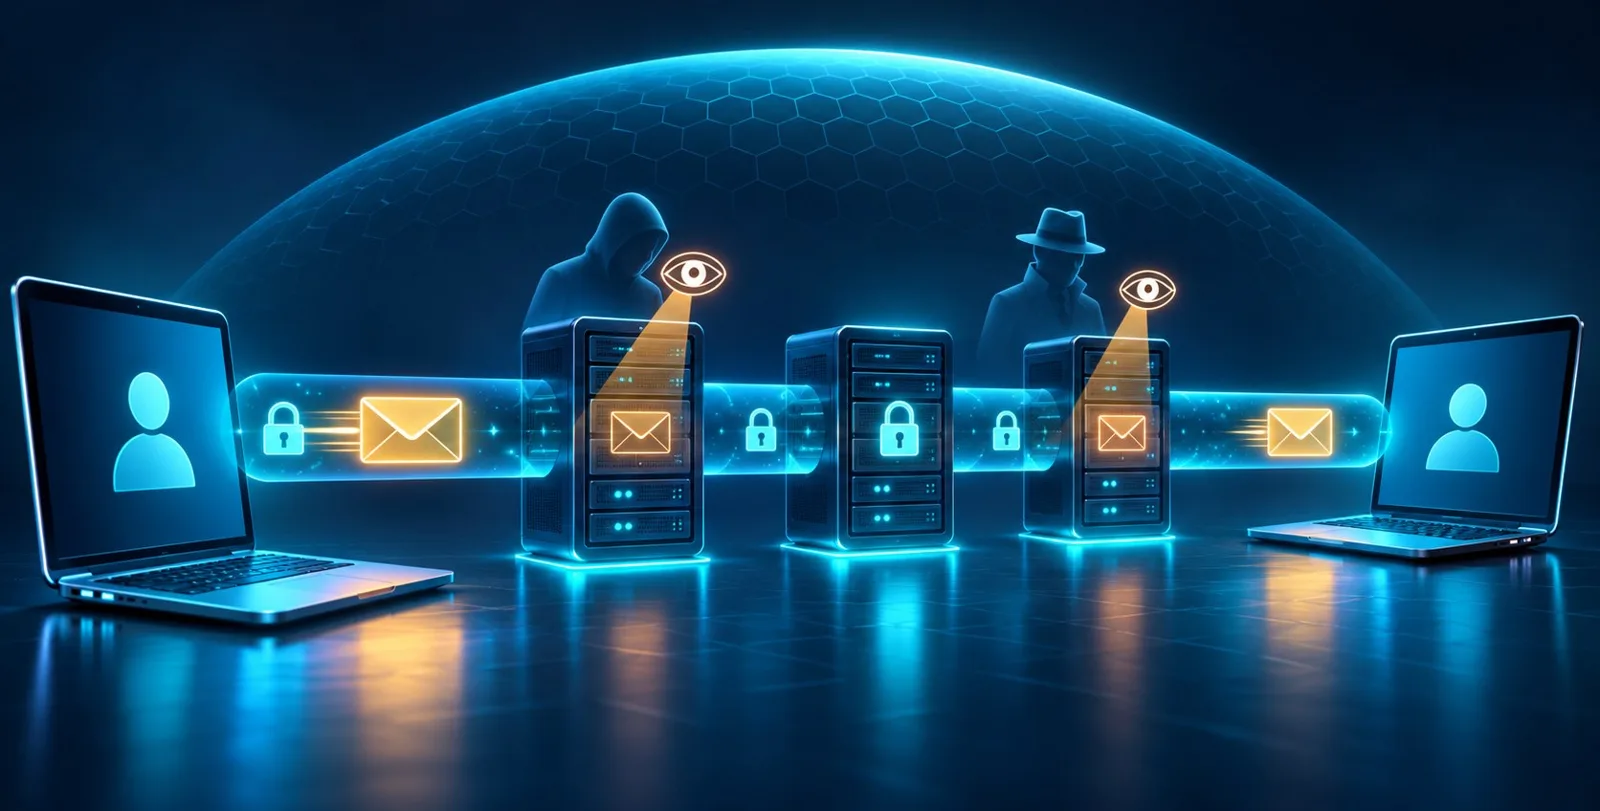
Le email sono private? Questa è una domanda complessa e la risposta dipende da diversi fattori, inclusi i protocolli utilizzati e le configurazioni dei server. Nonostante l'uso di crittografia come TLS, che protegge le comunicazioni tra sistemi, il contenuto dei messaggi può essere accessibile ai provider di servizi. Questo perché le email attraversano infrastrutture gestite da diversi fornitori e possono essere elaborate, analizzate e conservate sui loro server.
Il percorso di un'email e la privacy
Quando inviamo un'email, questa compie un percorso che coinvolge diversi server. La protezione TLS cifra i dati durante il trasferimento tra due punti di una connessione, ma non il contenuto mentre viene elaborato sui server. Ciò significa che un provider potrebbe avere accesso tecnico ai messaggi, sebbene questo non implichi necessariamente che il personale li legga o che vengano usati per scopi commerciali.
Per verificare quali server hanno gestito un'email, è possibile esaminare le intestazioni tecniche, o "header", di ogni messaggio. In Gmail, ad esempio, si può selezionare "Mostra originale" per visualizzare queste informazioni, che includono le righe "Received:" che indicano i passaggi del messaggio. La dicitura ESMTPS e i dettagli TLS1_3 indicano una connessione SMTP protetta.
Protezioni contro l'intercettazione e se le email sono private
Per prevenire che le email viaggino senza crittografia, esistono meccanismi come MTA-STS (Mail Transfer Agent Strict Transport Security) e DANE (DNS-based Authentication of Named Entities). MTA-STS permette a un dominio di dichiarare che desidera ricevere email solo tramite connessioni TLS sicure, impedendo ai server mittenti compatibili di inviare messaggi in chiaro in caso di problemi con la crittografia. DANE, invece, consente ai server di posta di verificare l'identità del server destinatario e l'attivazione della connessione cifrata tramite record DNS protetti da DNSSEC.
Questi sistemi proteggono il trasferimento delle email tra i server, ma non impediscono ai provider di leggere i messaggi una volta che sono stati ricevuti. Per una protezione completa del contenuto, è necessaria la crittografia end-to-end, che cifra il messaggio prima ancora che venga inviato, rendendolo leggibile solo al destinatario finale.
Verificare le configurazioni di sicurezza
È possibile effettuare controlli per verificare la presenza di configurazioni MTA-STS e DANE. Ad esempio, interrogando il DNS di un dominio si può scoprire se pubblica un record MTA-STS e quali regole applica, come "mode: enforce", che richiede l'uso di connessioni TLS autenticate. Allo stesso modo, si possono cercare i record DNS TLSA per verificare l'uso di DANE.
Tuttavia, la sola presenza di queste configurazioni non garantisce che tutti i messaggi siano cifrati, poiché anche il server mittente deve supportare e applicare tali meccanismi. In definitiva, le email sono private solo se si adotta una crittografia end-to-end, che protegge il contenuto dal momento della scrittura fino alla lettura da parte del destinatario.
Questo post é stato letto 110 volte!