Questo post é stato letto 60 volte!
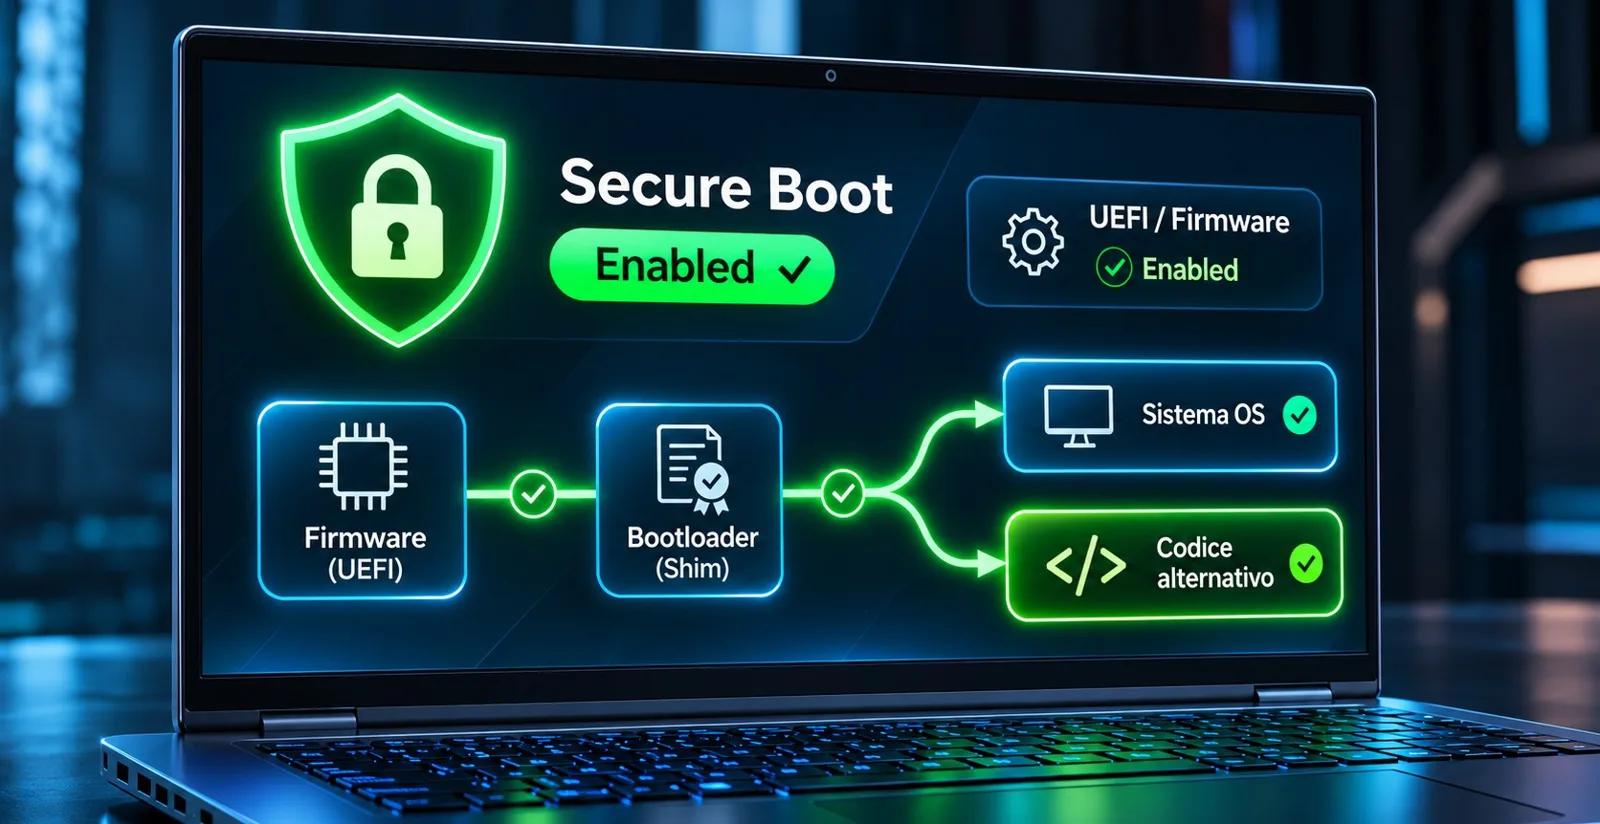
Secure Boot attivo, eppure un recente studio ha evidenziato come, anche con questa funzione di sicurezza abilitata, un personal computer possa avviare codice non direttamente previsto. Il ricercatore Leo Smith ha dimostrato che la catena di fiducia, sebbene autorizzata dal firmware UEFI, può essere più estesa di quanto si immagini, permettendo l'esecuzione di ambienti personalizzati.
Secure Boot attivo e la catena di fiducia
Secure Boot è una funzione di sicurezza che controlla l'integrità del software nelle prime fasi di avvio, verificando che appartenga a una catena di fiducia autorizzata. L'esperimento di Smith non rivela una vulnerabilità crittografica, né una "rottura" di Secure Boot. Piuttosto, sottolinea l'importanza della configurazione del firmware, delle chiavi considerate attendibili e dell'accesso fisico al dispositivo. La dimostrazione è stata realizzata partendo da uno shim Linux firmato da Microsoft, un piccolo bootloader che facilita l'avvio di Linux con Secure Boot abilitato.
Il ruolo delle chiavi attendibili
Molti PC, progettati per supportare Linux e applicazioni UEFI di terze parti, includono tra le chiavi attendibili la Microsoft 3rd Party UEFI CA. Questa scelta, come documentato da Microsoft stessa, amplia il perimetro di fiducia. Di conseguenza, una macchina configurata in questo modo non accetta solo il boot manager di Windows, ma anche bootloader Linux firmati tramite l'infrastruttura Microsoft. Una volta che UEFI convalida lo shim, quest'ultimo può verificare GRUB, il kernel e altri componenti utilizzando le proprie chiavi, incluse le Machine Owner Keys (MOK), che consentono al proprietario di aggiungere software affidabile senza modificare direttamente il database Secure Boot del firmware.
Accesso fisico e configurazione del firmware
È fondamentale chiarire che l'esperimento di Smith non implica che Secure Boot sia inefficace o che esista un attacco remoto. La procedura richiede accesso fisico alla macchina e una configurazione del firmware che permetta l'avvio da dispositivi esterni e consideri attendibile la CA UEFI Microsoft per software di terze parti. La sicurezza di Secure Boot, quindi, dipende da quante chiavi, CA e percorsi di avvio vengono considerati affidabili.
Secure Boot come parte di una strategia di sicurezza
Secure Boot è un componente cruciale per proteggere l'integrità della catena di avvio, impedendo l'inserimento di bootkit o componenti non autorizzati prima del sistema operativo. Tuttavia, non sostituisce altre protezioni contro un attaccante con accesso fisico al computer. Per un notebook aziendale, ad esempio, sono essenziali anche una corretta configurazione UEFI, il blocco dell'avvio da supporti esterni e, soprattutto, la cifratura del disco. La combinazione di Secure Boot con altre tecnologie come TPM, PCR7 e BitLocker offre un livello di sicurezza più robusto, specialmente per la protezione dei dati in caso di accesso fisico non autorizzato.
Questo post é stato letto 60 volte!